모바일 딥링크(Mobile DeepLink), 중요성과 보안적인 이슈
안녕하세요, 보안클라우드입니다.
오늘은 “모바일 딥링크(DeepLink)”라는 주제로 이야기를 나누어볼까 합니다.
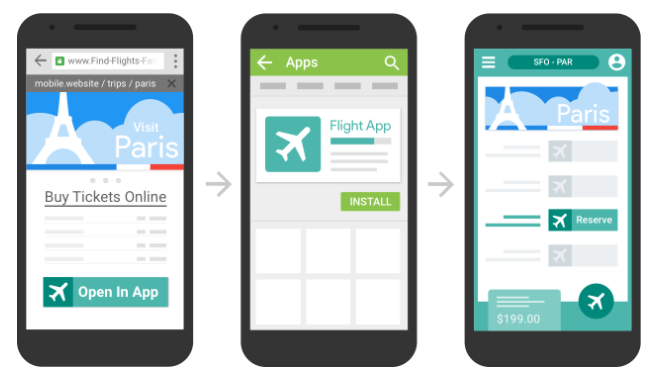
DeepLink를 통해, 모바일 웹 사용자를 기본 앱 사용자로 자연스럽게 전환시킬 수 있을 뿐만 아니라 웹 상에서 사용하던 콘텐츠도 그대로 이어서 사용할 수 있다.
우선 딥링크(DeepLink)란, 특정 니즈를 가진 사용자가 요구하는 데이터의 종착역까지 쉽고 빠르게 접근할 수 있도록 지원하는 링크 기술을 의미합니다. 한마디로 주고받는 데이터 통신의 “연결고리”라고 할 수 있죠.
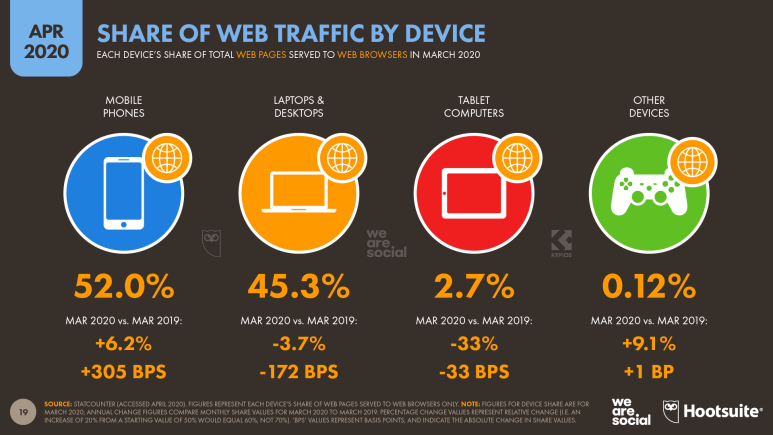
국제적인 소셜미디어 관리 플랫폼 훗스위트(HootSuite)에 따르면, 전세계 웹 트래픽의 가장 많은 부분을 차지하는 디바이스로 스마트폰이 일반PC를 훨씬 앞지르고 있다.
사실 URL 링크와 같이 Link라는 단어는 익숙히 알려져 있는 개념입니다. 다만 모바일 사용자가 PC 사용자보다 점차 많아지고 있는 요즘, 일반적인 PC 브라우저의 데이터들 못지 않게 서드파티 앱들이 개별적으로 지닌 데이터 또한 그 중요성이 높아지고 있습니다.
예를 들어 IPHONE 사용자가 Safari 브라우저를 통해 인터넷 쇼핑몰에서 인증을 시도하는 경우, 브라우저의 웹 서비스와 특정 인증 전용 앱 간에 상호 데이터가 연결되지 않는다면, 별도의 앱 실행 후 인증 대상과 정보를 반복하여 작성하는 불편함을 겪게 될 것입니다.
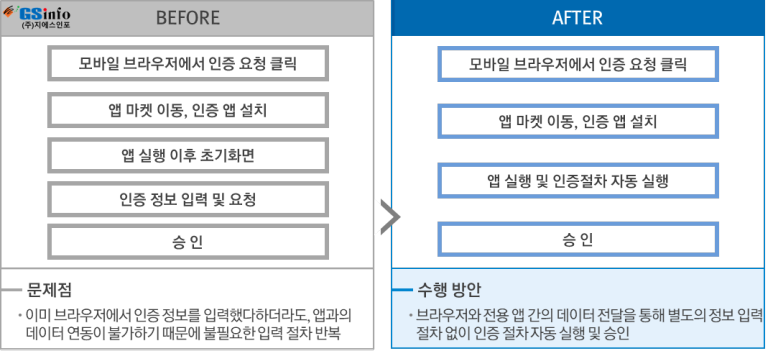
다행히도 지금은 딥링크 기술을 통해 과거 개별적인 앱이 지니고 있던 베타적인 데이터들을 좀 더 쉽고 빠르게 접근할 수 있기 때문에, 현재 우리는 작은 모바일 디바이스를 통해서도 쇼핑, 금융, 소셜네트워크 등 높은 수준의 인터넷 기술을 적극 활용할 수 있게 되었습니다.
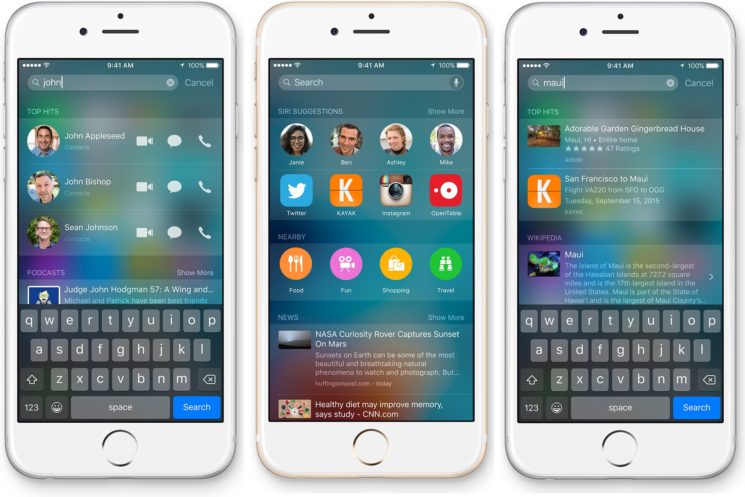
대표적인 DeepLink 기술의 적용 사례, iOS의 "SPOTLIGHT".
iOS의 "SPOTLIGHT" 검색 기능은 딥링크의 대표적인 사례로 볼 수 있습니다. 굳이 브라우저를 실행하지 않아도 슬라이드 한번으로 찾고자 하는 정보를 검색하는 간편한 인터페이스를 제공할 뿐만 아니라, 일반 브라우저에서는 검색이 불가능한 앱 내 데이터도 접근이 가능하여 찾고자 하는 모바일 데이터를 훨씬 빠르고 정확하게 가져오는 편의를 제공하고 있지요.
허나 데이터 링크 기술이 발달하면서 노출되는 정보는 점차 많아지고, 특히나 모바일의 경우 보안적인 이슈가 항상 발생하고 있는 터라, 한편으로는 딥링크 기술을 두고 걱정하는 시선들도 점차 많아지고 있습니다. 한 사례로 모바일 웹상에 있는 링크나 그림을 클릭할 경우, SNS, 전화기록부 등 기기내 관련 앱에 저장된 데이터가 공격자에게 노출될 가능성이 있고, 딥링크의 경우 기존 웹 프로토콜(HTTP, HTTPS)와는 다르게 각자 생성한 프로토콜을 사용한다는 점에서 이에 대한 검증도 무척 어려운 실정입니다.
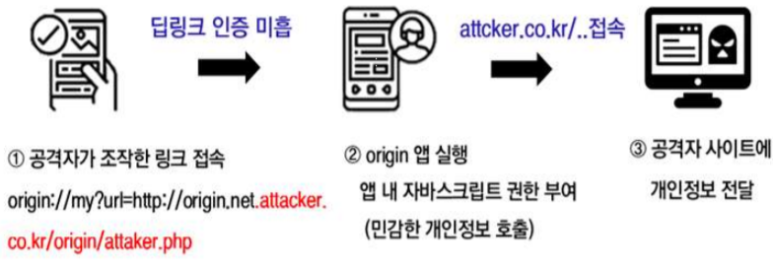
딥링크 취약점 공격 방식, 출처 KISA
위와 같은 이유로 딥링크 기술 구현 시, 취약한 함수 사용의 자제나 유효성 검증과 같은 개발 단계의 노력이 더 필요할 것으로 예상되고, 이에 대한 대처방안 가이드를 KISA에서 배포하고 있으니 관심있으신 분은 아래 링크를 통해 참고하시면 좋을 것 같습니다.
지금까지 "딥링크"에 관한 짧은 글을 끄적여 보았는데, 부족한 내용 끝까지 읽어주셔서 감사합니다.
다들 복잡한 시국에 건강 조심하시고, 다음 포스팅에서는 좀더 유익한 내용으로 찾아뵙겠습니다.